• الرئيسة
  • الاخبار المهمة
  • خاص رادار سكوب
  • أمن وقضاء
  • بلديات
  • Legal Scoop
  • Psycho Scoop
  • عيون الرادار
  • أخبار محلية
  • دولية اقليمية
  • منوعات
  • متفرقات
  • رياضة
  • مشاهير
  • بنك الدم
مجموعة تجسس إلكترونية إيرانية تسرق المعلومات الشخصية
القبس   |   2019 - كانون الثاني - 30

حددت «فاير آي» في ديسمبر 2018 مجموعة تجسس إلكترونية إيرانية باسم APT39، تركز على سرقة المعلومات الشخصية على نطاق واسع.

وقالت: «قمنا بتعقب نشاط المجموعة منذ تشرين الثاني 2014 لحماية المؤسسات من نشاط هذه المجموعة حتى هذا اليوم. إن تركيز هذه المجموعة على سرقة المعلومات الشخصية على نطاق واسع هو ما يميز هذه المجموعة عن غيرها من الجماعات الإيرانية الأخرى، التي تم ربطها بعمليات التأثير، والهجمات التخريبية وغيرها من التهديدات.

ومن المحتمل أن تركز مجوعة APT39 على المعلومات الشخصية لدعم عمليات التتبع أو الرصد أو المراقبة التي تخدم أولويات إيران القومية. أو ربما إمكانية إنشاء نقاط وصول وناقلات إضافية لتسهيل حملات مستقبلية». وأضافت: تم إنشاء هذه المجموعة للجمع ما بين الأنشطة والطرق السابقة التي يستخدمها هذا العنصر وأنشطته المتوافقة بنحو كبير مع مجموعة القرصنة التي تعرف باسم «شفر». غير أن هناك اختلافات في ما تم الإبلاغ عنه، وذلك للتباين في كيفية تتبع المؤسسات للنشاط، إذ تستفيد مجموعة APT39 بنحو رئيسي من برامج الهجوم الخلفية SEAWEED وCACHEMONEY إلى جانب POWBAT. وفي حين أن النطاق الذي تستهدفه مجموعة APT39 هو نطاق عالمي، إلا أن أنشطتها تتركز في الشرق الأوسط مع إعطائها الأولوية لقطاع الاتصالات، فضلاً عن استهداف قطاع السفر وشركات تكنولوجيا المعلومات التي تدعمها وقطاع صناعة التكنولوجيا المتقدمة.

هدف تشغيلي
وأوضحت «فاير آي» أن تركيز مجموعة APT39 على قطاعات صناعة الاتصالات والسفر، يشير إلى استهدافها مراقبة أو تتبع أو رصد العمليات ضد أفراد معينين، أو جمع بيانات الملكية أو بيانات العملاء لأغراض تجارية أو تشغيلية تخدم المتطلبات ذات الصلة بالأولويات القومية، أو إنشاء عمليات وصول ونواقل إضافية لتسهيل حملات مستقبلية. ويدل استهداف الكيانات الحكومية على نية أخرى مبيتة لجمع البيانات الجيوسياسية التي قد تفيد في عملية صنع القرارات في الدول الأممية.

ويدعم استهداف البيانات الاعتقاد بأن المهمة الرئيسية لمجموعة APT39 هي تعقب أو مراقبة أهداف مصلحية، وجمع المعلومات الشخصية، بما في ذلك مسارات السفر، وجمع بيانات العملاء من شركات الاتصالات.

وأكدت «فاير آي» أنها على يقين شبه تام بأن العمليات التي تنفذها مجموعة APT39 هي لدعم المصالح القومية الإيرانية بالاستناد إلى أنماط الاستهداف الإقليمية التي تركز على الشرق الأوسط والبنية التحتية والتوقيت وأوجه التشابه مع APT34، وهي مجموعة تتوافق بنحو كبير مع النشاط المعروف بـ OilRig. وعلى الرغم من أن APT39 وAPT34 يملكان بعض أوجه التشابه، بما في ذلك طرق توزيع البرامج الخبيثة، واستخدام تقنية الهجوم POWBAT، وتسمية البنية التحتية، وتداخلات الاستهداف، فإننا نعتقد أن APT39 تتميز عن APT34 باستخدامها لتقنية POWBAT مختلفة. لذا من المحتمل جداً أن هذه المجموعات تعمل معاً وتتشارك الموارد في بعض المستويات.

تابعوا آخر أخبار "Radar Scoop" عبر Google News، اضغط هنا


Facebook Tweet whatsapp
المزيد من الأخبار
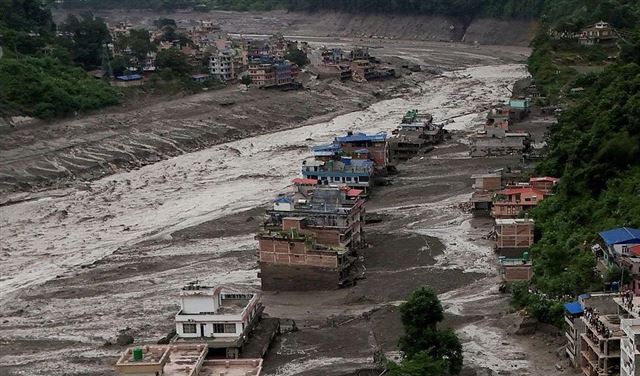
  • الهيمالايا تغرق.. كارثة ضخمة تخلّف آلاف المفقودين!
  • من العقوبات إلى الاستثمار.. سوريا أمام تحول كبير!
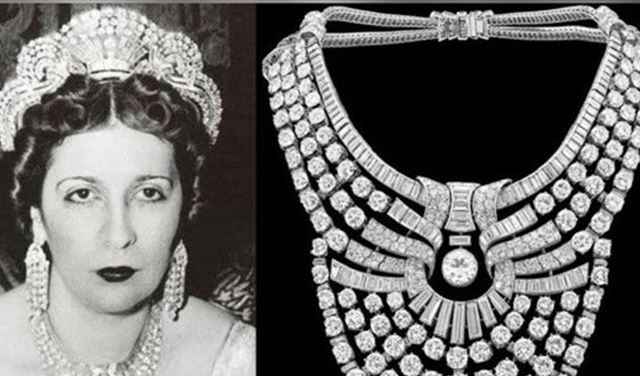
  • سرقة صادمة في فيينا.. مسلحان يستوليان على قلادة ملكية بـ673 ألماسة
  • الكردية تدخل المدارس السورية.. قرار يفتح صفحة جديدة
  • بن غفير يهدد ويتوعّد
  • اتصال لافت بين ترامب والشرع
قرّاء رادار سكوب يتصفّحون الآن
  • أخيرا... واتسآب تطرح تحديثها الأفضل
  • لبنان لن يشهد امطارا شاملة قبل هذا التاريخ
  • جدول أعمال الجلسة التشريعية.. السلسلة من أبرز البنود
  • ثورة 17 تشرين.. وضعت مصير النظام على المحكّ
  • الاعترافات الأولية لقتلة اللبناني وزوجته الحامل في إسطنبول
  • الحاج وكيلاً للعيتاني امام القضاء
آخر الأخبار على رادار سكوب
  • 'بدهم يتخلّصوا مني!'... القاضية غادة عون تفتح ملفاتها وتكشف مَن أوقفها
  • 'ثاني يوم بتشوفه مصفّينه'… كشف أسرار المخبرين السريين داخل أخطر الشبكات!
  • بالخوذة السوداء.. سارق السيارات يسقط في الرملة البيضاء
  • دعوة عاجلة إلى وزارة العدل والأجهزة الأمنية... د. بلال ياسين: العملية مش نضيفة!
  • تعميم صورة مشتبه فيهما بسرقة محفظة من داخل محلّ لبيع الأحذية
  • سرق مبلغًا ماليًا من مكان عمله وفرّ
تواصلوا معنا عبر

من نحن   |   إتصل بنا   |   للاعلان معنا